


关注敏感数据治理:360安全云情报保一站式排查整改,让高校「松绑」
/传播易/一个没清理的测试页面、一个公网可访问的后台入口、一份被上传到文库的会议纪要——敏感数据暴露,正在把高校推向网络攻击、数据泄露与声誉受损的险境。随着数据安全监管持续加码,高校敏感数据治理,正从一场临时交卷,走向必须长期坚持的能力建设。
01|真正的风险,往往来源于日常疏忽
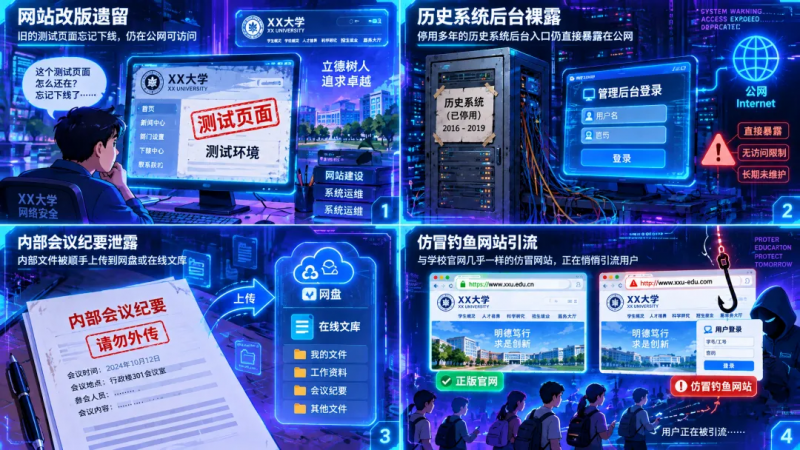
● 一次网站改版,旧的测试页面忘了下线——攻击者顺藤摸瓜,就能摸清学校的内部系统和运维路径;
●一套历史系统停用多年,后台入口却仍裸露在公网——攻击者轻而易举进入,先窃取师生信息,再以此为跳板打穿内网核心系统,距离被“勒索”仅一步之遥;
●一份内部文件,被顺手传进了文库或网盘——海量学生学籍、证件、银行卡等敏感信息就这样无声无息地出了校门,被灰产窃取,流向暗网;
●一个仿冒学校官网的钓鱼网站,正悄无声息地引流——伪造学校官方通知,收取费用,向学生及家长实施诈骗……
由此引发的严重后果,并不会止步于高校自身——监管通报、声誉受损的背后,是千千万万学生、家长、教职工个人信息的泄露,和真金白银的损失。
一次排查,揭开的往往是一个惊人的数字——上海某头部985高校在一次互联网暴露面排查中,一次性识别出121个暴露面风险,其中5个高危风险可直接打进内网,同时还发现了仿冒网站与暗网售卖的学生数据。
信息化起步早、数字化程度高、常年有专职团队投入网络安全的头部高校尚且如此,那么你呢?
02|
2026年以来,监管信号密集释放。新版《网络安全法》正式施行,进一步压实网络数据安全与个人信息保护责任;中央网信办、工业和信息化部、公安部联合启动个人信息保护系列专项行动,覆盖教育、交通、卫生健康、金融等多个重点领域。与此同时,《网络数据安全风险评估办法》等制度陆续出台,推动数据安全治理关口前移,从被动合规转向主动治理。
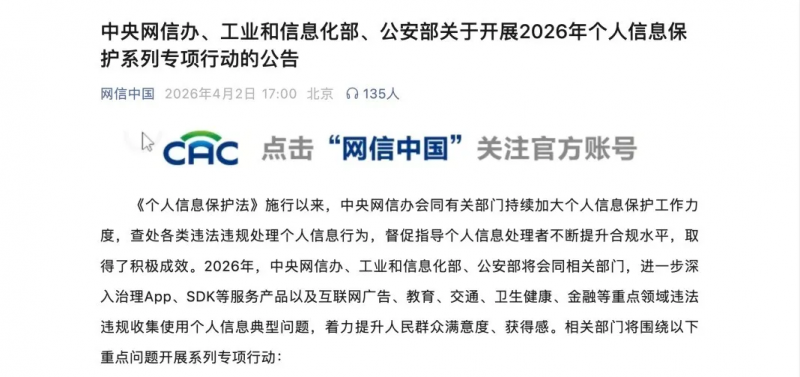
监管信号已经十分明确——数据安全不再只是“有没有制度”,而是“制度有没有落地”。全国各地、全行业都在密集出台数据安全专项政策,敏感数据暴露,已经从“内控疏忽”升级为监管部门重点盯防的对象;一旦被点名通报,受损的不仅是安全指标,更是机构的公信力。
03|难点不在于查,而在“查全、判准、改完、持续”
管住互联网暴露面、守住敏感数据边界,正在从加分项变成必答题。治理的方向从来都是清晰的——把资产找全、把风险看清、把隐患消除。学校信息中心自行治理的主要困难,难点不在“查”,而在“查全、判准、改完、持续”。
●资产底数不清:账面资产不等于真实互联网资产——历史网站、测试环境、临时系统难摸清;多级子域名、外包建设系统、未纳管公司资产容易遗漏。
● 排查范围跨度大:既要查搜索引擎,也要查公司资产,还要覆盖端口目录、代码仓库、网盘、社交平台、暗网,不是一两款工具就能完成。
●能发现问题不等于能判断风险:发现后台、端口、附件后,还要判断是否真实风险:是否属于本校、是否还在使用、是否需要公开?风险等级和处置优先级需要专业研判。
● 整改涉及多部门协同:信息中心往往能发现问题,但不一定能单独推动整改——官网、招投标、教务、科研、宣传、人事等都可能涉及;外包厂商、云服务商也可能需要配合。
●第三方与暗网能力薄弱:代码仓库、文库、网盘、社交媒体排查难度高;暗网和泄露情报监测通常不是学校日常能力。
●最难的是形成闭环:不是“扫过了”就算完成,还要做到:发现→整改→复核→归档,同时持续更新资产台账和风险台账。
本质上,敏感数据治理不是一次技术扫描任务,而是一项持续的互联网暴露面治理工作。要做好这件事,不仅要求持续的全网测绘与漏洞发现能力,还要求跨出自身边界、覆盖三方平台乃至暗网的情报能力,更要求把“发现—整改—复核-归档”真正跑成闭环的运营能力——这些,恰恰不是靠一套设备、一支临时队伍就能补齐的。
04|360安全云情报保,一站式排查、监测、整改
针对高校敏感数据治理痛点、难点,360安全云整合互联网暴露面监测、数字资产泄露监测、暗网泄露数据监测三大服务项,推出360安全云情报保——无需采购任何软硬件,一站式排查、整改,直接交付结果。依托360安全大数据,让高校以最小投入实现“查全、判准、改完、持续”的敏感数据治理闭环。
互联网暴露面监测服务:先摸清“家底”,再堵住“漏洞”
依托Quake资产测绘、天相漏洞扫描与数据调度能力,帮助高校梳理IP、域名、端口及微信资产,识别互联网资产暴露风险,把“找得到”和“查得深”一步到位。
数字资产泄露监测服务:盯住“边界之外”的数据泄露
基于天相数据调度中心,对代码平台、网盘、文库进行持续监测,及时发现被违规上传的源码、配置、密钥与敏感文档,让边界外数据不再是监测盲区。
暗网泄露数据监测服务:兜底发现最隐蔽的风险
监测覆盖27个暗网交易论坛,按月输出监测报告,按关键词持续追踪学生数据、源码、数据库备份等是否在暗网被公开售卖,补齐常规渠道覆盖不到的“深水区”。
05|实战案例:从“被通报追着跑”到“风险主动清零”
上海某头部985高校在应用360安全云之前,面临着互联网暴露面监测与风险处置、仿冒资产监测、监管通报等多重压力。
部署应用360安全云情报保后,效果显著:
●
●
●
● 服务下单至今,未再发生数字资产泄露事件;
● 服务下单至今,未再接到公安、网信、主管部门的通报;
● 信息中心老师依托方案,快速完成了风险网站修复。
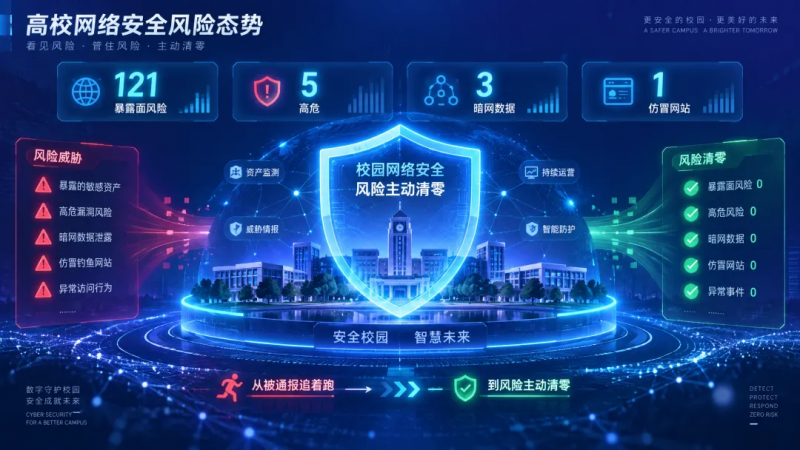
从“被通报追着跑”,到“风险主动清零”,这所高校用一套方案,同时解决了合规、声誉与效率三重问题。该校信息中心负责人表示——
“我觉得用你们的方案我最省事了”。
“临时抱佛脚”或许可以一次过关,但敏感信息暴露带来的风险不会就此清零。暴露面始终在发生着变化——新的系统上线、新的页面暴露、新的数据产生。如果只把排查当成一次临时交卷,就永远在“整治—反弹—再整治”的循环里打转。
真正让高校“松绑”的,是把单次技术动作,升级为可持续、常态化的暴露面治理:让资产底数始终清晰,让边界之外的风险始终可见,让暗网深处的动静始终有数。从“被动应对通报”到“主动管住风险”,这一步,或将成为一所高校数字安全能力的分水岭。
热门标签


